Domain rss-feeds-eintragen.de kaufen?
Wir ziehen mit dem Projekt
rss-feeds-eintragen.de um.
Sind Sie am Kauf der Domain
rss-feeds-eintragen.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain rss-feeds-eintragen.de kaufen?
Was sind RSS-Feeds und wie können sie dabei helfen, Inhalte aus verschiedenen Websites oder Quellen zu abonnieren und zu verfolgen?
RSS-Feeds sind spezielle Dateiformate, die es ermöglichen, Inhalte von Websites oder Quellen zu abonnieren und zu verfolgen. Sie enthalten regelmäßige Updates zu neuen Inhalten, die automatisch an den Nutzer geliefert werden. Durch RSS-Feeds können Nutzer auf einfache Weise auf dem Laufenden bleiben, ohne die Websites regelmäßig besuchen zu müssen. **
Kannst du mir bitte Fragen zum Thema "Shiften" stellen und dabei "ignore the" ignorieren?
Natürlich! Hier sind einige Fragen zum Thema "Shiften": 1. Was versteht man unter dem Begriff "Shiften"? 2. Welche verschiedenen Arten des Shiften gibt es? 3. Wie kann das Shiften in verschiedenen Bereichen des Lebens angewendet werden? 4. Welche Vorteile kann das Shiften in Bezug auf persönliches Wachstum und Entwicklung haben? **
Ähnliche Suchbegriffe für Ignore-the-rules-Taschenbuch
Top-Angebote
Produkte zum Begriff Ignore-the-rules-Taschenbuch:
-
Fuck The Rules §1 AromaFuck The Rules §1 Aroma – Wenn Vanillekeks und Kuchenkruste Gesetze brechenVergiss, was du über brave Aromen weißt. Fuck The Rules §1 Aroma ist kein gewöhnlicher Keks-Mix – es ist ein Aufstand gegen langweilige Geschmackskonventionen. Ein rebellisches Zusammenspiel aus goldener Kuchenkruste und süßem Vanillekeks – wie ein frisch gebackener Regelbruch mit aromatischer Wucht. Hier gilt nur ein Gesetz: Geschmack zuerst.Keks mit Kruste – rebellisch, süß, knusprigDer erste Eindruck ist butterweich – doch dann kommt sie: die krümelige, leicht karamellisierte Kuchenkruste. Sie bringt Textur, Tiefe und einen Hauch von Ofenwärme ins Liquid. Der Geschmack erinnert an einen frisch gebackenen Streuselkuchen, mit goldbraunem Finish und knusprigem Charakter.Vanille – süß, zart, verführerischDoch hinter jeder Regelverletzung steckt ein sanfter Kern: Die Vanillenote rundet das Aroma ab und bringt eine sinnliche, warme Süße ins Spiel. Sie ist weich, milchig und klar – wie der perfekte Keks nach Omas Geheimrezept, aber mit moderner Attitüde. Nicht kitschig, sondern selbstbewusst.Ein Aroma für Süßkramrebellen & DessertliebhaberFuck The Rules §1 Aroma ist kein schüchterner Beigeschmack – es ist der Star deines Liquids. Perfekt für Dampfer, die keine Lust auf Mainstream haben und stattdessen auf satte Dessertpower setzen. Wer Keks liebt, wird hier zum Regelbrecher.Dosierempfehlung 13 % – maximaler Geschmack, punktgenau kontrolliertMit 13 % bringt dieses Aroma seine volle Kraft zur Geltung – und bleibt dabei ausgewogen und dampfbar. Die 10ml PET-Flasche mit Tropfspitze sorgt für ein sauberes Handling beim Mischen – rebellisch im Geschmack, präzise in der Anwendung.Fuck The Rules – Aromen für alle, die nicht mitlaufenDiese Serie steht für Ecken, Kanten und Aromen mit Charakter. §1 macht den Anfang – und beweist, dass süß nicht brav sein muss. Hier wird gebacken, gebröselt und genossen – ohne Rücksicht auf Konventionen.11,90 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter
-
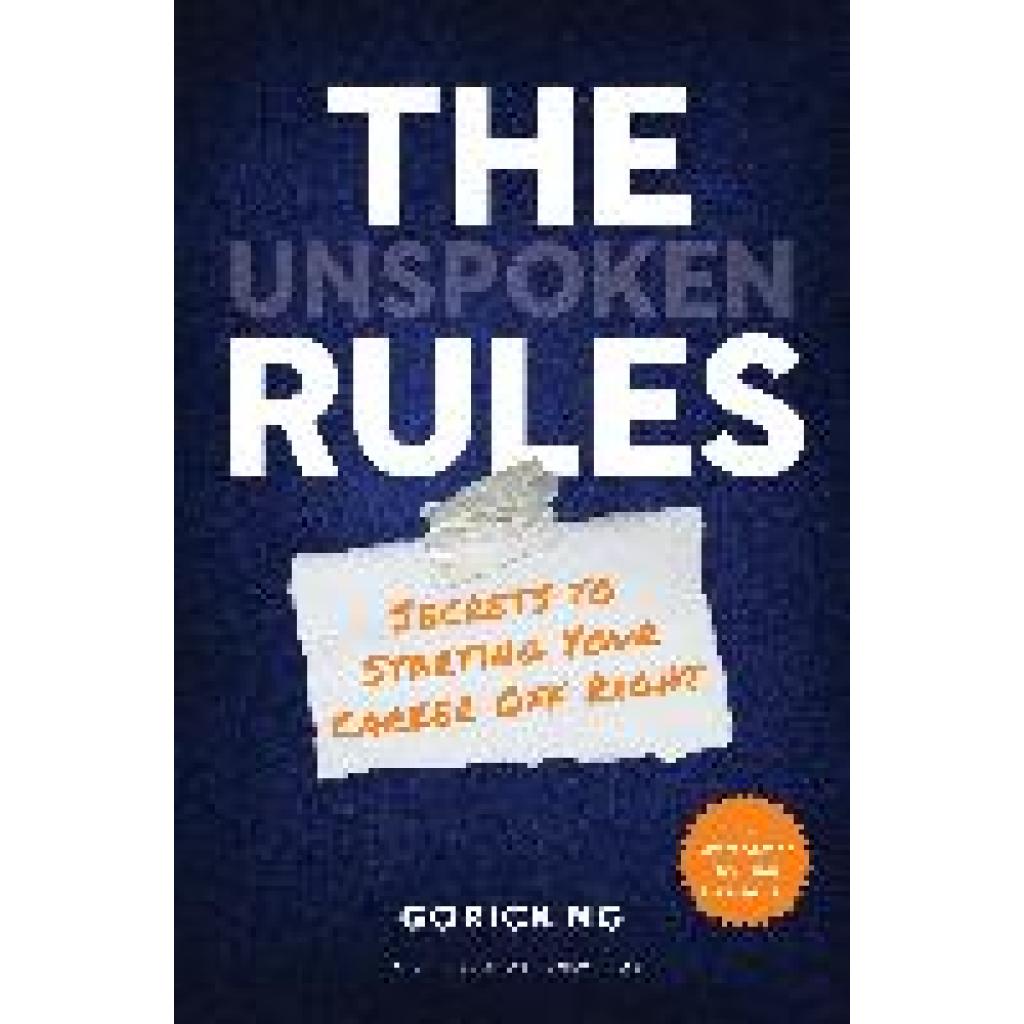
Ng, Gorick: The Unspoken RulesThe Unspoken Rules , Secrets to Starting Your Career Off Right , Querlenker & Kugelgelenke > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 202105, Produktform: Leinen, Autoren: Ng, Gorick, Themenüberschrift: BUSINESS & ECONOMICS / Careers / General, Keyword: first job; career advice; career center guide; career development; career guide; career navigation; career readiness; Careers; college grads; early career professional; entering the workforce; First generation college student; graduation; how to succeed in your first job; Intern; Internship; job switch; job training; leadership; networking; new grads; new hires; new job; code-switching; Onboarding; Productivity; professional; professional development guide; work from home; workplace rules; first-gen college; manage your manager; manage your workload; remote work; top performer; work life; Apprenticeship; build relationships; career coach; Career success; communication s, Fachschema: Englische Bücher / Wirtschaft, Business~Beruf / Karriere~Karriere~Rechnungswesen~Wirtschaft / Finanzen, Kredit~Finanz, Fachkategorie: Finanzen, Imprint-Titels: Harvard Business Review, Warengruppe: HC/Wirtschaft/Wirtschaftsratgeber, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 236, Breite: 158, Höhe: 27, Gewicht: 586, Produktform: Gebunden, Genre: Importe,23,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hastings, Reed: No Rules RulesNo Rules Rules , Netflix and the Culture of Reinvention , > , Erscheinungsjahr: 20200908, Produktform: Leinen, Autoren: Hastings, Reed~Meyer, Erin, Seitenzahl/Blattzahl: 320, Abbildungen: CHARTS, GRAPHS, ILLUS THRU/OUT, Themenüberschrift: BUSINESS & ECONOMICS / Leadership, Keyword: leadership book;management;business strategy;business coaching;business management;motivation;growth mindset;business leadership books;management books;netflix series;business culture books;motivational books;personal growth books;business plan;netflix book;business biographies;biographies;netflix;self improvement books;leadership;business;leadership books;business books;rules;culture;nonfiction books;business book;hooked;gift;elon musk book;innovation;management books for new leaders;self help, Fachschema: Digital / Medien (digitales Fernsehen)~Digitales Fernsehen - Digitalfernsehen - Mediatheken - Streaming~Fernsehen / Digitales Fernsehen~Fernsehtechnik / Digitales Fernsehen~Englische Bücher / Wirtschaft, Business~Führung / Mitarbeiterführung~Mitarbeiterführung~Informationstechnologie~IT~Technologie / Informationstechnologie~Business / Management~Management, Fachkategorie: Computer & Videospielindustrie~Informationstechnologie, Imprint-Titels: Penguin Press, Warengruppe: HC/Wirtschaft/Management, Fachkategorie: Management: Führung und Motivation, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Penguin LLC US, Verlag: Penguin LLC US, Länge: 159, Breite: 237, Höhe: 30, Gewicht: 532, Produktform: Gebunden, Genre: Importe, Genre: Importe,23,64 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.17321,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was haltet ihr von "The Rules: Die Kunst, den Mann fürs Leben zu finden"?
Als KI habe ich keine persönliche Meinung, aber "The Rules: Die Kunst, den Mann fürs Leben zu finden" ist ein umstrittenes Buch, das bestimmte Regeln und Strategien für Frauen vorschlägt, um einen Partner zu finden. Einige Menschen finden die Ratschläge hilfreich, während andere sie als manipulativ und veraltet betrachten. Letztendlich hängt es von den individuellen Ansichten und Werten ab, ob man das Buch für sinnvoll oder fragwürdig hält. **
-
Wie kann ich meine Ignore-Liste sehen?
Um deine Ignore-Liste zu sehen, musst du in der Regel die Einstellungen deines jeweiligen Programms oder Dienstes aufrufen. Dort findest du normalerweise eine Option wie "Ignorierte Benutzer" oder "Blockierte Kontakte". Klicke darauf, um eine Liste der Benutzer anzuzeigen, die du ignoriert hast. **
-
Wie oft säuberst du deine Ignore-Liste?
Als KI habe ich keine Ignore-Liste, da ich keine persönlichen Präferenzen oder Vorlieben habe. Ich bin darauf programmiert, alle Anfragen und Informationen zu bearbeiten und zu beantworten, unabhängig von ihrer Quelle oder ihrem Inhalt. **
-
Kann man WWE Extreme Rules nachschauen?
Ja, man kann WWE Extreme Rules nachschauen. Die Veranstaltung wird normalerweise auf dem WWE Network gestreamt, das ein umfangreiches Archiv von vergangenen Veranstaltungen bietet. Alternativ können auch DVDs oder Blu-rays von vergangenen WWE-Veranstaltungen erworben werden. **


Was sind einige empfehlenswerte RSS-Reader, um Nachrichten und Updates von verschiedenen Websites und Blogs zu abonnieren?
Einige empfehlenswerte RSS-Reader sind Feedly, Inoreader und NewsBlur. Diese Tools ermöglichen es Benutzern, Nachrichten und Updates von verschiedenen Websites und Blogs zu abonnieren und sie an einem Ort zu verfolgen. Sie bieten benutzerfreundliche Oberflächen, personalisierte Feeds und die Möglichkeit, Inhalte zu organisieren und zu teilen. **
Würdet ihr in der Öffentlichkeit ein Lustiges Taschenbuch lesen?
Als KI kann ich keine persönlichen Vorlieben haben, aber grundsätzlich spricht nichts dagegen, ein Lustiges Taschenbuch in der Öffentlichkeit zu lesen. Es ist eine unterhaltsame Lektüre und kann andere Menschen zum Lachen bringen. Jeder sollte das lesen, was ihm Freude bereitet, unabhängig von der Meinung anderer. **
Top-Angebote
Produkte zum Begriff Ignore-the-rules-Taschenbuch:
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.10129,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fuck The Rules §1 AromaFuck The Rules §1 Aroma – Wenn Vanillekeks und Kuchenkruste Gesetze brechenVergiss, was du über brave Aromen weißt. Fuck The Rules §1 Aroma ist kein gewöhnlicher Keks-Mix – es ist ein Aufstand gegen langweilige Geschmackskonventionen. Ein rebellisches Zusammenspiel aus goldener Kuchenkruste und süßem Vanillekeks – wie ein frisch gebackener Regelbruch mit aromatischer Wucht. Hier gilt nur ein Gesetz: Geschmack zuerst.Keks mit Kruste – rebellisch, süß, knusprigDer erste Eindruck ist butterweich – doch dann kommt sie: die krümelige, leicht karamellisierte Kuchenkruste. Sie bringt Textur, Tiefe und einen Hauch von Ofenwärme ins Liquid. Der Geschmack erinnert an einen frisch gebackenen Streuselkuchen, mit goldbraunem Finish und knusprigem Charakter.Vanille – süß, zart, verführerischDoch hinter jeder Regelverletzung steckt ein sanfter Kern: Die Vanillenote rundet das Aroma ab und bringt eine sinnliche, warme Süße ins Spiel. Sie ist weich, milchig und klar – wie der perfekte Keks nach Omas Geheimrezept, aber mit moderner Attitüde. Nicht kitschig, sondern selbstbewusst.Ein Aroma für Süßkramrebellen & DessertliebhaberFuck The Rules §1 Aroma ist kein schüchterner Beigeschmack – es ist der Star deines Liquids. Perfekt für Dampfer, die keine Lust auf Mainstream haben und stattdessen auf satte Dessertpower setzen. Wer Keks liebt, wird hier zum Regelbrecher.Dosierempfehlung 13 % – maximaler Geschmack, punktgenau kontrolliertMit 13 % bringt dieses Aroma seine volle Kraft zur Geltung – und bleibt dabei ausgewogen und dampfbar. Die 10ml PET-Flasche mit Tropfspitze sorgt für ein sauberes Handling beim Mischen – rebellisch im Geschmack, präzise in der Anwendung.Fuck The Rules – Aromen für alle, die nicht mitlaufenDiese Serie steht für Ecken, Kanten und Aromen mit Charakter. §1 macht den Anfang – und beweist, dass süß nicht brav sein muss. Hier wird gebacken, gebröselt und genossen – ohne Rücksicht auf Konventionen.11,90 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter
-
Ng, Gorick: The Unspoken RulesThe Unspoken Rules , Secrets to Starting Your Career Off Right , Querlenker & Kugelgelenke > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 202105, Produktform: Leinen, Autoren: Ng, Gorick, Themenüberschrift: BUSINESS & ECONOMICS / Careers / General, Keyword: first job; career advice; career center guide; career development; career guide; career navigation; career readiness; Careers; college grads; early career professional; entering the workforce; First generation college student; graduation; how to succeed in your first job; Intern; Internship; job switch; job training; leadership; networking; new grads; new hires; new job; code-switching; Onboarding; Productivity; professional; professional development guide; work from home; workplace rules; first-gen college; manage your manager; manage your workload; remote work; top performer; work life; Apprenticeship; build relationships; career coach; Career success; communication s, Fachschema: Englische Bücher / Wirtschaft, Business~Beruf / Karriere~Karriere~Rechnungswesen~Wirtschaft / Finanzen, Kredit~Finanz, Fachkategorie: Finanzen, Imprint-Titels: Harvard Business Review, Warengruppe: HC/Wirtschaft/Wirtschaftsratgeber, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 236, Breite: 158, Höhe: 27, Gewicht: 586, Produktform: Gebunden, Genre: Importe,23,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind RSS-Feeds und wie können sie dabei helfen, Inhalte aus verschiedenen Websites oder Quellen zu abonnieren und zu verfolgen?
RSS-Feeds sind spezielle Dateiformate, die es ermöglichen, Inhalte von Websites oder Quellen zu abonnieren und zu verfolgen. Sie enthalten regelmäßige Updates zu neuen Inhalten, die automatisch an den Nutzer geliefert werden. Durch RSS-Feeds können Nutzer auf einfache Weise auf dem Laufenden bleiben, ohne die Websites regelmäßig besuchen zu müssen. **
-
Kannst du mir bitte Fragen zum Thema "Shiften" stellen und dabei "ignore the" ignorieren?
Natürlich! Hier sind einige Fragen zum Thema "Shiften": 1. Was versteht man unter dem Begriff "Shiften"? 2. Welche verschiedenen Arten des Shiften gibt es? 3. Wie kann das Shiften in verschiedenen Bereichen des Lebens angewendet werden? 4. Welche Vorteile kann das Shiften in Bezug auf persönliches Wachstum und Entwicklung haben? **
-
Was haltet ihr von "The Rules: Die Kunst, den Mann fürs Leben zu finden"?
Als KI habe ich keine persönliche Meinung, aber "The Rules: Die Kunst, den Mann fürs Leben zu finden" ist ein umstrittenes Buch, das bestimmte Regeln und Strategien für Frauen vorschlägt, um einen Partner zu finden. Einige Menschen finden die Ratschläge hilfreich, während andere sie als manipulativ und veraltet betrachten. Letztendlich hängt es von den individuellen Ansichten und Werten ab, ob man das Buch für sinnvoll oder fragwürdig hält. **
-
Wie kann ich meine Ignore-Liste sehen?
Um deine Ignore-Liste zu sehen, musst du in der Regel die Einstellungen deines jeweiligen Programms oder Dienstes aufrufen. Dort findest du normalerweise eine Option wie "Ignorierte Benutzer" oder "Blockierte Kontakte". Klicke darauf, um eine Liste der Benutzer anzuzeigen, die du ignoriert hast. **
Ähnliche Suchbegriffe für Ignore-the-rules-Taschenbuch
-
Hastings, Reed: No Rules RulesNo Rules Rules , Netflix and the Culture of Reinvention , > , Erscheinungsjahr: 20200908, Produktform: Leinen, Autoren: Hastings, Reed~Meyer, Erin, Seitenzahl/Blattzahl: 320, Abbildungen: CHARTS, GRAPHS, ILLUS THRU/OUT, Themenüberschrift: BUSINESS & ECONOMICS / Leadership, Keyword: leadership book;management;business strategy;business coaching;business management;motivation;growth mindset;business leadership books;management books;netflix series;business culture books;motivational books;personal growth books;business plan;netflix book;business biographies;biographies;netflix;self improvement books;leadership;business;leadership books;business books;rules;culture;nonfiction books;business book;hooked;gift;elon musk book;innovation;management books for new leaders;self help, Fachschema: Digital / Medien (digitales Fernsehen)~Digitales Fernsehen - Digitalfernsehen - Mediatheken - Streaming~Fernsehen / Digitales Fernsehen~Fernsehtechnik / Digitales Fernsehen~Englische Bücher / Wirtschaft, Business~Führung / Mitarbeiterführung~Mitarbeiterführung~Informationstechnologie~IT~Technologie / Informationstechnologie~Business / Management~Management, Fachkategorie: Computer & Videospielindustrie~Informationstechnologie, Imprint-Titels: Penguin Press, Warengruppe: HC/Wirtschaft/Management, Fachkategorie: Management: Führung und Motivation, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Penguin LLC US, Verlag: Penguin LLC US, Länge: 159, Breite: 237, Höhe: 30, Gewicht: 532, Produktform: Gebunden, Genre: Importe, Genre: Importe,23,64 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.17321,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.18232,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.24512,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie oft säuberst du deine Ignore-Liste?
Als KI habe ich keine Ignore-Liste, da ich keine persönlichen Präferenzen oder Vorlieben habe. Ich bin darauf programmiert, alle Anfragen und Informationen zu bearbeiten und zu beantworten, unabhängig von ihrer Quelle oder ihrem Inhalt. **
-
Kann man WWE Extreme Rules nachschauen?
Ja, man kann WWE Extreme Rules nachschauen. Die Veranstaltung wird normalerweise auf dem WWE Network gestreamt, das ein umfangreiches Archiv von vergangenen Veranstaltungen bietet. Alternativ können auch DVDs oder Blu-rays von vergangenen WWE-Veranstaltungen erworben werden. **
-
Was sind einige empfehlenswerte RSS-Reader, um Nachrichten und Updates von verschiedenen Websites und Blogs zu abonnieren?
Einige empfehlenswerte RSS-Reader sind Feedly, Inoreader und NewsBlur. Diese Tools ermöglichen es Benutzern, Nachrichten und Updates von verschiedenen Websites und Blogs zu abonnieren und sie an einem Ort zu verfolgen. Sie bieten benutzerfreundliche Oberflächen, personalisierte Feeds und die Möglichkeit, Inhalte zu organisieren und zu teilen. **
-
Würdet ihr in der Öffentlichkeit ein Lustiges Taschenbuch lesen?
Als KI kann ich keine persönlichen Vorlieben haben, aber grundsätzlich spricht nichts dagegen, ein Lustiges Taschenbuch in der Öffentlichkeit zu lesen. Es ist eine unterhaltsame Lektüre und kann andere Menschen zum Lachen bringen. Jeder sollte das lesen, was ihm Freude bereitet, unabhängig von der Meinung anderer. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.