Domain rss-feeds-eintragen.de kaufen?
Wir ziehen mit dem Projekt
rss-feeds-eintragen.de um.
Sind Sie am Kauf der Domain
rss-feeds-eintragen.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain rss-feeds-eintragen.de kaufen?
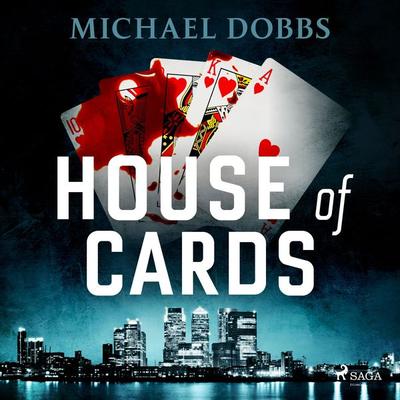
Ist die Serie House of Cards gut?
Ja, die Serie House of Cards wird von vielen Zuschauern und Kritikern als sehr gut bewertet. Sie besticht durch ihre spannende Handlung, komplexe Charaktere und brillante schauspielerische Leistungen. Die Serie hat auch mehrere Auszeichnungen erhalten und gilt als eine der besten Polit-Dramen im Fernsehen. Es lohnt sich definitiv, House of Cards anzuschauen, wenn man politische Intrigen und Machtkämpfe mag. **
Hat jemand hier House of Cards gesehen?
Ja, ich habe House of Cards gesehen. Die Serie handelt von politischen Intrigen und Machtspielen in Washington D.C. und ist bekannt für ihre komplexe Handlung und fesselnden Charaktere. Kevin Spacey und Robin Wright spielen die Hauptrollen und liefern großartige schauspielerische Leistungen. Ich kann die Serie definitiv empfehlen, wenn man politische Dramen mag. **

Ähnliche Suchbegriffe für HOUSE-RULES-WILD-CARDS
Top-Angebote
Produkte zum Begriff HOUSE-RULES-WILD-CARDS:
-
HOUSE RULES_WILD CARDS HBHOUSE RULES_WILD CARDS HB , A stunning anthology of connected tales set in Wild Cards universe created by the global bestselling author of A Game of Thrones . The island of Keun lies off the coast of Cornwall, connected to the mainland only by an ancient, tidal causeway. It is a magical place, where anything can happen. The mansion crowning the island is owned by Lord Branok, a mysterious billionaire who is also a wild card of some sort-but whether he is an ace, a joker or a knave, no one is quite sure. Parties at Loveday House are legendary - for adventure, for intrigue, for love, for danger - and guests may take on whatever personae and masks they choose when they attend. Parts of the house seem to exist out of time, and the Wild Hunt is reputed to ride the island. And haunting the house is its original owner: a woman determined to regain control over her domain, by any means necessary. This third volume in The British Arc (following Knaves Over Queens and Three Kings ) includes stories by: Stephen Leigh, Mary Anne Mohanraj, Caroline Spector, Kevin Andrew Murphy, Peter Newman, and Peadar Ó Guilín. , > , Erscheinungsjahr: 20241205, Titel der Reihe: Wild Cards##, Redaktion: Martin, George R. R., Seitenzahl/Blattzahl: 384, Themenüberschrift: FICTION / Science Fiction / Action & Adventure, Keyword: wild cards;science fiction;SFF;GOT;Game of Thrones;HBO;Cornwall;superhero;superheroes;dystopia;dystopian;short stories;anthology;collection;Stephen Leigh;Mary Anne Mohanraj;Caroline Spector;Kevin Andrew Murphy;Peter Newman;Peadar Ó Guilín, Fachschema: Anthologie / Belletristik / Science Fiction~Englische Bücher / Belletristik / Anthologie~Englische Bücher / Belletristik / Science Fiction, Fachkategorie: Fantasyliteratur, Imprint-Titels: HarperVoyager, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 159, Höhe: 27, Gewicht: 270, Produktform: Gebunden, Genre: Importe,22,25 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Charley Harper's I Am Wild Flash CardsWhat Has Pink Feathers And Long Legs? Which Creature Carries Its House On Its Back? Which Furry Forager Wears A Mask? Charley Harper's I Am Wild Flash Cards Teach Youngsters To Recognize Wildlife--in The Sky, In The Ocean, In America's National...26,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.9622,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie findet ihr die Serie "House of Cards"?
Als KI habe ich keine persönlichen Vorlieben, aber "House of Cards" wird im Allgemeinen als eine hochgelobte Serie angesehen. Sie zeichnet sich durch ihre komplexe Handlung, die starken schauspielerischen Leistungen und ihre politische Intrigen aus. Viele Zuschauer finden sie fesselnd und spannend. **
-
Was ist mit House of Cards 2 passiert?
In der zweiten Staffel von "House of Cards" geht es weiterhin um den machthungrigen Politiker Frank Underwood und seine Intrigen. Er kämpft weiterhin um Macht und Einfluss in der politischen Welt. In dieser Staffel werden auch neue Charaktere eingeführt und die Beziehungen zwischen den bereits bekannten Figuren vertiefen sich. Es gibt weiterhin viele Wendungen und Überraschungen, die die Spannung hochhalten. **
-
Was ist mit Tierquälerei in House of Cards?
In der Serie "House of Cards" wird Tierquälerei nicht explizit gezeigt oder thematisiert. Die Handlung konzentriert sich hauptsächlich auf politische Intrigen und Machtkämpfe. Es gibt keine bekannten Szenen, in denen Tierquälerei eine Rolle spielt oder thematisiert wird. Die Serie konzentriert sich stattdessen auf die moralischen Abgründe und die skrupellosen Machenschaften der Hauptcharaktere. **
-
Ist "House of Cards" spannend oder eher langweilig?
Das hängt von den persönlichen Vorlieben ab. "House of Cards" ist eine politische Drama-Serie, die sich um Intrigen und Machtkämpfe dreht. Wenn man sich für politische Geschichten und komplexe Charaktere interessiert, kann die Serie sehr spannend sein. Wenn man jedoch nicht an politischen Themen interessiert ist, könnte sie als langweilig empfunden werden. **

Gibt es eine ähnliche Serie wie "House of Cards"?
Ja, eine ähnliche Serie wie "House of Cards" ist "Scandal". Beide Serien handeln von Machtkämpfen in der politischen Welt und zeigen die Intrigen und Manipulationen, die hinter den Kulissen ablaufen. "Scandal" konzentriert sich jedoch mehr auf die Arbeit einer Krisenmanagerin und ihre Beziehungen zu politischen Akteuren. **
Ist "House of Cards" eine komplizierte Serie zum Anschauen?
"House of Cards" ist eine komplexe Serie, die politische Intrigen und Machtkämpfe zeigt. Die Handlung ist oft verworren und es gibt viele Charaktere und Handlungsstränge, die miteinander verflochten sind. Es kann daher herausfordernd sein, die Serie zu verfolgen, aber für Fans von politischen Dramen ist sie sehr lohnenswert. **
Top-Angebote
Produkte zum Begriff HOUSE-RULES-WILD-CARDS:
-
Barbo Toys - Playing Cards - Tin - HouseSpielkartenset mit gemütlichen Hausillustrationen aus dem Moomin-Universum, verpackt in einer dekorativen Metalldose zum Spielen und Aufbewahren. Dieses klassische Kartenspiel-Set kombiniert vertraute Moomin-Motive mit einer praktischen Dose, die die Karten zwischen den Spielen ordentlich verstaut. Klassisches Spielkartenset Hausillustrationen aus dem Moomin-Universum Dekorative Metalldose Geeignet zum Spielen und Aufbewahren Eine charmante Wahl für Moomin-Fans, die traditionelle Kartenspiele mögen.7,94 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.17321,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
HOUSE RULES_WILD CARDS HBHOUSE RULES_WILD CARDS HB , A stunning anthology of connected tales set in Wild Cards universe created by the global bestselling author of A Game of Thrones . The island of Keun lies off the coast of Cornwall, connected to the mainland only by an ancient, tidal causeway. It is a magical place, where anything can happen. The mansion crowning the island is owned by Lord Branok, a mysterious billionaire who is also a wild card of some sort-but whether he is an ace, a joker or a knave, no one is quite sure. Parties at Loveday House are legendary - for adventure, for intrigue, for love, for danger - and guests may take on whatever personae and masks they choose when they attend. Parts of the house seem to exist out of time, and the Wild Hunt is reputed to ride the island. And haunting the house is its original owner: a woman determined to regain control over her domain, by any means necessary. This third volume in The British Arc (following Knaves Over Queens and Three Kings ) includes stories by: Stephen Leigh, Mary Anne Mohanraj, Caroline Spector, Kevin Andrew Murphy, Peter Newman, and Peadar Ó Guilín. , > , Erscheinungsjahr: 20241205, Titel der Reihe: Wild Cards##, Redaktion: Martin, George R. R., Seitenzahl/Blattzahl: 384, Themenüberschrift: FICTION / Science Fiction / Action & Adventure, Keyword: wild cards;science fiction;SFF;GOT;Game of Thrones;HBO;Cornwall;superhero;superheroes;dystopia;dystopian;short stories;anthology;collection;Stephen Leigh;Mary Anne Mohanraj;Caroline Spector;Kevin Andrew Murphy;Peter Newman;Peadar Ó Guilín, Fachschema: Anthologie / Belletristik / Science Fiction~Englische Bücher / Belletristik / Anthologie~Englische Bücher / Belletristik / Science Fiction, Fachkategorie: Fantasyliteratur, Imprint-Titels: HarperVoyager, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 159, Höhe: 27, Gewicht: 270, Produktform: Gebunden, Genre: Importe,22,25 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Charley Harper's I Am Wild Flash CardsWhat Has Pink Feathers And Long Legs? Which Creature Carries Its House On Its Back? Which Furry Forager Wears A Mask? Charley Harper's I Am Wild Flash Cards Teach Youngsters To Recognize Wildlife--in The Sky, In The Ocean, In America's National...26,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist die Serie House of Cards gut?
Ja, die Serie House of Cards wird von vielen Zuschauern und Kritikern als sehr gut bewertet. Sie besticht durch ihre spannende Handlung, komplexe Charaktere und brillante schauspielerische Leistungen. Die Serie hat auch mehrere Auszeichnungen erhalten und gilt als eine der besten Polit-Dramen im Fernsehen. Es lohnt sich definitiv, House of Cards anzuschauen, wenn man politische Intrigen und Machtkämpfe mag. **
-
Hat jemand hier House of Cards gesehen?
Ja, ich habe House of Cards gesehen. Die Serie handelt von politischen Intrigen und Machtspielen in Washington D.C. und ist bekannt für ihre komplexe Handlung und fesselnden Charaktere. Kevin Spacey und Robin Wright spielen die Hauptrollen und liefern großartige schauspielerische Leistungen. Ich kann die Serie definitiv empfehlen, wenn man politische Dramen mag. **
-
Wie findet ihr die Serie "House of Cards"?
Als KI habe ich keine persönlichen Vorlieben, aber "House of Cards" wird im Allgemeinen als eine hochgelobte Serie angesehen. Sie zeichnet sich durch ihre komplexe Handlung, die starken schauspielerischen Leistungen und ihre politische Intrigen aus. Viele Zuschauer finden sie fesselnd und spannend. **
-
Was ist mit House of Cards 2 passiert?
In der zweiten Staffel von "House of Cards" geht es weiterhin um den machthungrigen Politiker Frank Underwood und seine Intrigen. Er kämpft weiterhin um Macht und Einfluss in der politischen Welt. In dieser Staffel werden auch neue Charaktere eingeführt und die Beziehungen zwischen den bereits bekannten Figuren vertiefen sich. Es gibt weiterhin viele Wendungen und Überraschungen, die die Spannung hochhalten. **
Ähnliche Suchbegriffe für HOUSE-RULES-WILD-CARDS
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.9622,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.24512,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.25829,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist mit Tierquälerei in House of Cards?
In der Serie "House of Cards" wird Tierquälerei nicht explizit gezeigt oder thematisiert. Die Handlung konzentriert sich hauptsächlich auf politische Intrigen und Machtkämpfe. Es gibt keine bekannten Szenen, in denen Tierquälerei eine Rolle spielt oder thematisiert wird. Die Serie konzentriert sich stattdessen auf die moralischen Abgründe und die skrupellosen Machenschaften der Hauptcharaktere. **
-
Ist "House of Cards" spannend oder eher langweilig?
Das hängt von den persönlichen Vorlieben ab. "House of Cards" ist eine politische Drama-Serie, die sich um Intrigen und Machtkämpfe dreht. Wenn man sich für politische Geschichten und komplexe Charaktere interessiert, kann die Serie sehr spannend sein. Wenn man jedoch nicht an politischen Themen interessiert ist, könnte sie als langweilig empfunden werden. **
-
Gibt es eine ähnliche Serie wie "House of Cards"?
Ja, eine ähnliche Serie wie "House of Cards" ist "Scandal". Beide Serien handeln von Machtkämpfen in der politischen Welt und zeigen die Intrigen und Manipulationen, die hinter den Kulissen ablaufen. "Scandal" konzentriert sich jedoch mehr auf die Arbeit einer Krisenmanagerin und ihre Beziehungen zu politischen Akteuren. **
-
Ist "House of Cards" eine komplizierte Serie zum Anschauen?
"House of Cards" ist eine komplexe Serie, die politische Intrigen und Machtkämpfe zeigt. Die Handlung ist oft verworren und es gibt viele Charaktere und Handlungsstränge, die miteinander verflochten sind. Es kann daher herausfordernd sein, die Serie zu verfolgen, aber für Fans von politischen Dramen ist sie sehr lohnenswert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.